

导语:10月7日,TOKEN2049活动期间,加密交易员Frogman(@frogmanhaha)在X发文称,自己的钱包在凌晨被盗,损失超过400万美元。事发时他正在睡觉,手机与邮箱均未发现入侵痕迹,资产转移路径一度成谜。
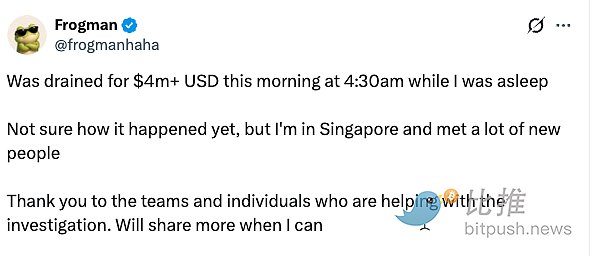
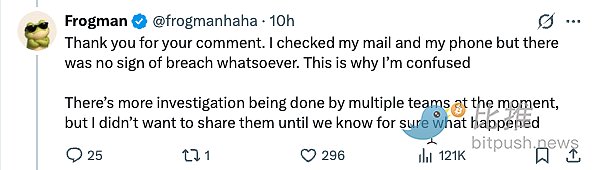
凌晨四时,两个钱包几乎同时被清空
据链上监测平台Lookonchain披露,Frogman的两只钱包被盗,总损失约400万美元。其中,143万枚BP价值约177万美元,1396万枚MARSCOIN价值约155万美元,370万枚CASHCAT价值约51.5万美元。
链上分析师余烬监测发现,此次被盗资产涉及九种代币。攻击者将其换成ETH、BNB和SOL,随后通过Privacy Cash、Chainflip等工具分散转移。
X账户Inside Calls复盘发现,BP被拆成四批卖出,每批占25%。在他看来,这种卖法说明攻击者不只是急着转钱,还在想办法多卖一点。这也让事件多了一层疑问:攻击者究竟是临时抓住机会,还是早就拿到了钱包的“钥匙”,只等合适时机动手?
跑会时被盯上?还是早已被做局?
Frogman在最初帖文中提到,自己正在新加坡跑会,最近认识了不少新朋友。这句话让很多人开始往线下想。
加密KOL“比特币橙子Trader”(@oragnes)认为,这次盗窃可能涉及线下做局——有人在社交场合刻意接近,趁机接触手机、电脑,或者提前看到了设备密码。他的怀疑并非没有来由:Frogman公开了行程,正在密集参加活动、结识新人,而盗窃恰好发生在他睡觉期间。
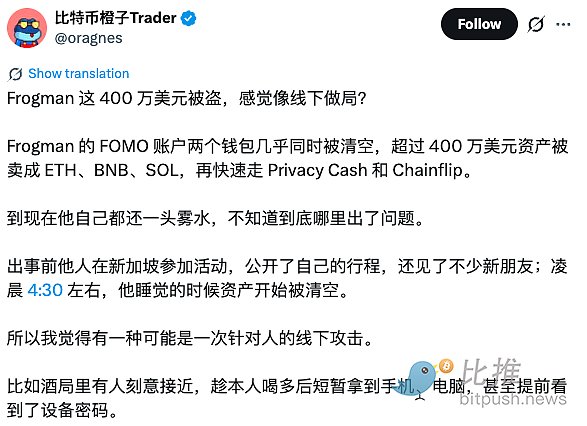
但Frogman目前并没有说设备曾落入他人手中,也没有指认任何新认识的人。也有圈内人士认为,线下接触设备能解释一部分,但多个钱包同时被清空,更像助记词或云端备份整体泄露。单靠拿到手机,很难清得这么彻底。
另一种可能:私钥早就被别人拿到
分析师Inside Calls更倾向于另一种解释:攻击者可能早已掌握私钥或助记词,看到大额资产到账后才动手。按照他的复盘,凌晨3:41,Frogman向FOMO相关钱包转入了价值约170万美元的BP;约半小时后,攻击开始。他认为,结合BP分四批卖出的操作,攻击者更像是有备而来,而非短暂拿到设备后仓促清空钱包。
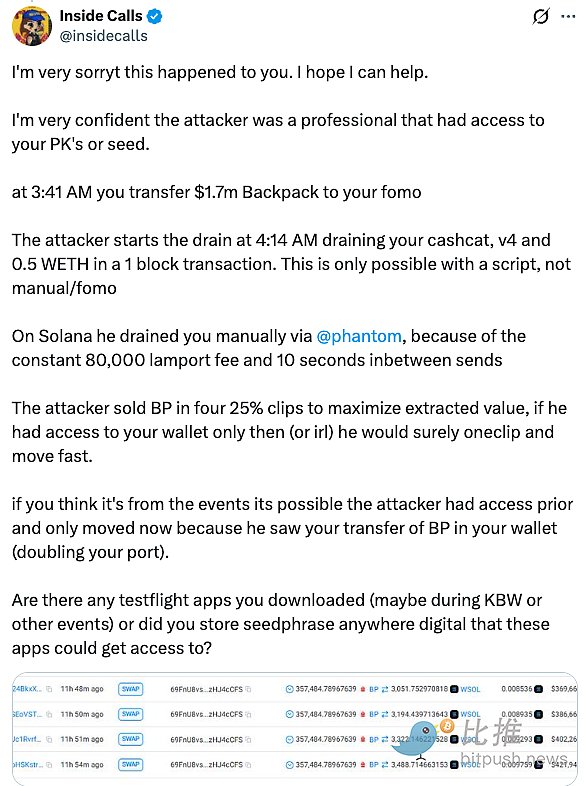
沿着这条思路,分析师建议Frogman自查近期是否安装过TestFlight测试应用,或者是否将助记词保存在数字设备中。另外,赃款转移路径说明对方准备充分。等额分批卖出、迅速换成主流币、再进Privacy Cash和Chainflip,是典型的缩短链上可追踪窗口的做法。
交易员wyfi(@wyyfi)建议先定位资金落点,再向ChangeNOW、Changelly等兑换商提交地址清单;若对方冻结,仍需走诉讼和文书,因为隐私工具一旦接入,追回成功率并不高。
这些问题指向一种可能:泄露发生在更早的时候,只是直到这次跑会,损失才真正出现。
Frogman回应:多个团队正在协助调查
面对这些分析,Frogman回复称,多个团队正在协助调查,他希望等情况查清后再公布更多信息。截至发稿,各种猜测都还没有实锤,攻击者从哪进来也仍待调查。
只是这件事过后,每个持币人大概都该想一想:我的私钥,真的只在我手里吗?