

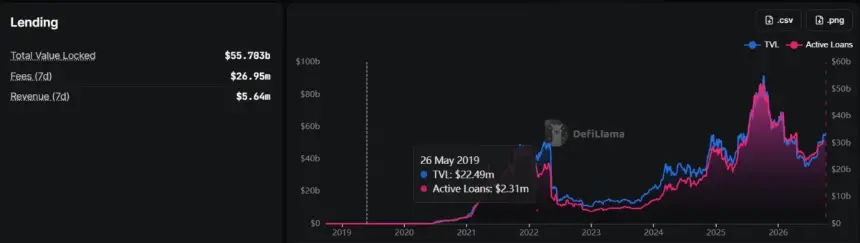
导语:在经历惨淡的第二季度后,加密借贷市场重新升温。DeFiLlama数据显示,借贷协议总锁仓价值自7月初以来上涨超过55%,达到约560亿美元。不过,反弹背后,DeFi互联架构带来的风险仍未解决,4月Kelp DAO黑客事件仍是警示。
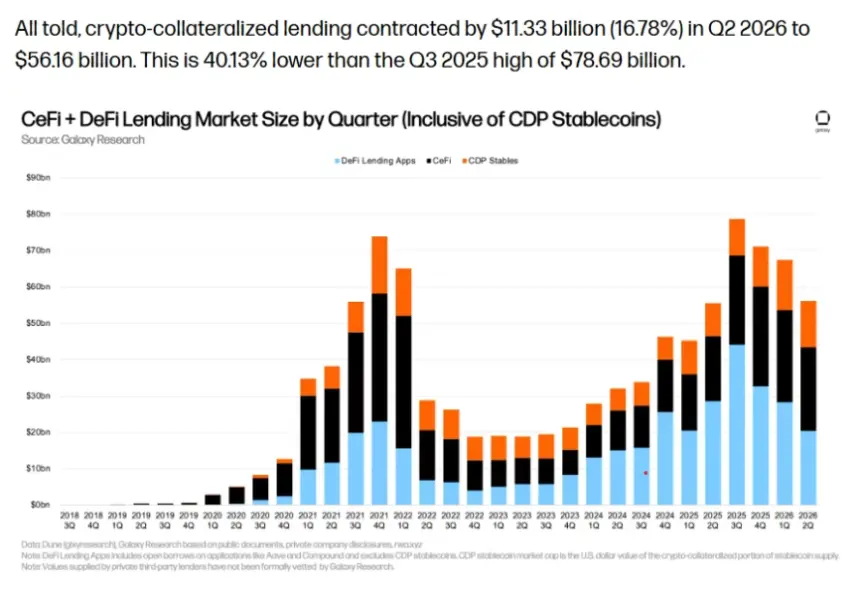
Galaxy数据显示,第二季度有113.3亿美元资金流出该领域,部分原因是4月Kelp DAO黑客事件后的信心危机。该攻击中,黑客创建了116,500枚无背书rsETH,当时价值约2.9亿美元,其中许多被作为抵押品,在Aave市场借入其他资产。
尽管Aave自身合约未被攻破,但在攻击发生后的几天内,其存款减少约150亿美元,协议冻结了rsETH和wrsETH市场。Galaxy称,第二季度借贷市场收缩16.78%。Aave Labs创始人兼CEO Stani Kulechov对Magazine表示,问题已成为首要事项。“当协议接受一种代币作为抵押品时,它也接受了该代币的桥、验证器配置、预言机以及发行方的运营安全。”他说,Aave已围绕更广泛的安全观重建方法,“安全不能止步于智能合约”,传统审查“错过了资产所依赖的桥、验证器网络和其他基础设施中的风险”。
攻击面正在扩大。Ledn首席财务官Thomas Wu表示:“贷款人与底层资产之间的每一个包装器、桥和预言机,都是贷款可能出错的另一个地方。”Maple联合创始人兼CEO Sid Powell认为,“严肃的贷款人”应假设借款人随时可能违约,并据此倒推:“我持有什么、它在哪、我能否实时看到它、如果出问题我能多快拿到它?”
当安全失效时,遏制至关重要。Spark CEO Sam MacPherson表示,除智能合约外,团队还审查治理设计、运营安全、抵押品质量、流动性管理及更广泛生态依赖。Spark在4月Kelp攻击前,于1月就开始在SparkLend逐步淘汰rsETH,因为评估认为“其低使用率和收入”不足以证明支持它带来的“额外风险”。Kulechov称,Aave已引入类似机制,每项资产每季度重新审查,并在“任何重大变化后再次审查”。他还表示,协议已开始对六个不符合链级标准的网络进行“有序清退”。
人为错误仍是最容易被忽视的漏洞之一。SALT Lending创始人兼CEO Shawn Owen表示,许多最大损失都源于密钥管理、访问控制或社会工程攻击,而智能合约审计无法捕捉这些风险。2022年市场崩盘期间,Celsius、Voyager和BlockFi等贷款机构因承担客户未理解或未预期的风险而倒闭,提供了教训。
为减少攻击面,Ledn将客户比特币存放在合格托管机构,而不是借出以产生额外收益。Wu说,每笔交易都是可能出错的额外节点,“所以交易越少,违规风险越低”。Powell警告,当存款涌入快于管理者找到优质借款方时,维持收益率的压力可能导致糟糕选择:“他们可能承担多一点风险,抵押标准可能放松,或借给一年前会拒绝的借款人。能在低迷中挺住的经理,通常是那些在没有好去处时愿意对资金说不的人。”
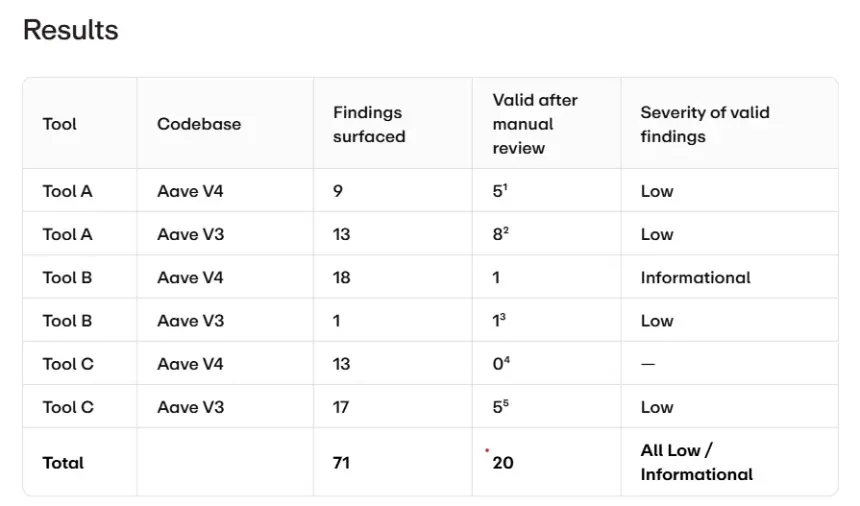
AI能否让借贷更安全?Aave已在常规安全流程之外使用AI辅助测试。其通过变异测试故意向V4合约注入漏洞,测试套件捕获了304个注入漏洞中的271个。在最近对V3和V4代码库的审查中,三个AI安全工具产生71项发现,经人工审查后20项被视为有效,其余51项显示人类安全专家仍不可替代。Kulechov说:“AI在广度和速度上非常好,但约70%的原始发现是误报,因此专家判断仍必不可少。”他也指出,AI是一把双刃剑,其权限、协议知识和决策过程会成为新的攻击面。“当AI代理开始在链上管理资本时,它们的权限、输入和决策逻辑也需要像合约一样被保护。”
结语:随着加密借贷重新增长,挑战不只是保持代码安全,而是确保拼图的每一个新部分都被理解、监控,并在出错时得到遏制。