

导语:在东南亚Ledger经销商遭遇供应链攻击、导致用户损失超过8600万美元后,币安联合创始人赵长鹏(CZ)呼吁加密货币投资者在新硬件钱包入金前先进行两周“隔离”。
Ledger经销商CryptoBilis遭入侵
Ledger于10月9日发布紧急公告,宣布暂停通过经销商CryptoBilis销售产品。链上研究人员追踪到,比特币、以太坊和波场网络上有约8690万美元资金从数百个钱包流出,涉及马来西亚、印度尼西亚和菲律宾的投资者。
报道称,攻击者在该经销商中间仓库物理打开包裹,并将原始说明替换为预生成的助记词。Ledger另行强调,其工厂生产、固件和Ledger Live应用未受损害,攻击仅影响作为物流环节的CryptoBilis。过去90天内购买设备的客户被建议不要激活设备;如存在任何被入侵风险,应紧急将资产转移到新地址。
CZ建议:新钱包先“隔离”两周
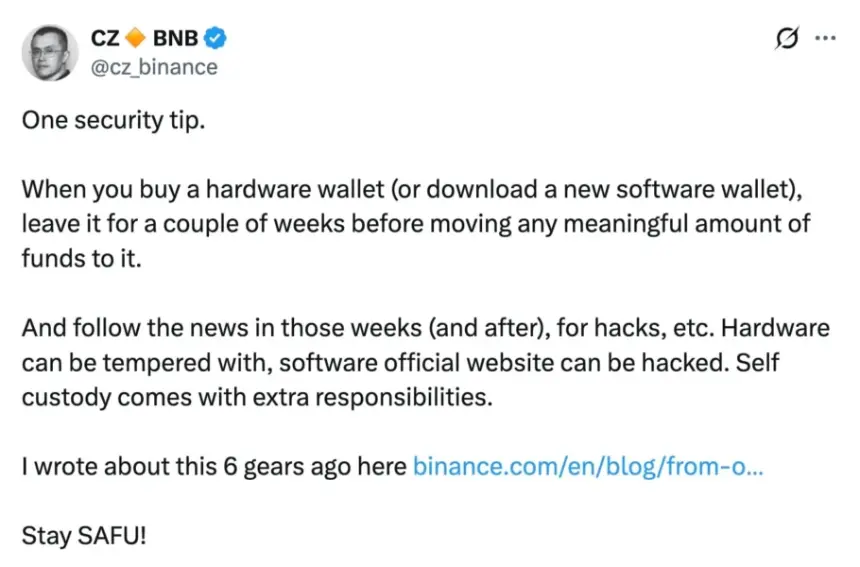
CZ建议用户不要在购买设备或下载软件后立即向新地址转移大量资产。相反,钱包应至少保持未使用状态两周,同时投资者监控新闻中有关潜在黑客攻击的报道。CZ在帖子中表示:“先和这个钱包相处几周。”
他提醒,数字资产自我托管始终伴随不可忽视的额外责任。在当前环境下,物理设备可能在到达最终客户前被修改,而任何软件的官方网站都可能被黑客入侵。
这种预防性等待为用户提供了窗口:如果一批设备到达经销商时已被入侵,链上分析师将有两周时间检测首批盗窃并借助媒体发出警报,从而保护其他买家。
硬件钱包供应链风险上升
Ledger事件印证了一个更广泛趋势:过去三个月,物理交付已成为冷存储的主要薄弱点,并影响市场上所有主要参与者。8月,Coldcard制造商Coinkite报告其第三方分销商系统被入侵。9月,Trezor承认其物流承包商ShipMonk被黑后发生数据泄露,影响8万名美国客户,暴露了买家的真实姓名、电话号码和家庭住址。
目前,通过本地市场或分销商购买钱包实际上已被视为不安全。对于大额持有者,新兴标准是直接从制造商订购硬件,安排配送至邮政信箱等中立地址,并按照CZ的方法实施强制隔离期。