
加密领域对保险问题的兴趣长期不足,而安全事件正不断提醒市场:链上金融的风险保障缺口正在扩大。保险被视为当前加密行业最重要的一环之一,行业也需要新的指标来证明风险保障取得了实质进展。
黑客攻击常态化,损失持续攀升
回顾加密历史,连续两个月没有协议金库被黑的情况几乎没有出现。DeFi 协议与智能合约仍易受攻击,信任正在慢慢流失。原文数据显示,仅 2026 年 1 月至 5 月,就发生超过 50 起事件,损失总额超过 8.4 亿美元,较 2025 年同期增长 70%;拉长时间看,这一数字已超过 26.8 亿美元。
问题在于,链上金融系统的现有安全基础设施薄弱,用户处于脆弱状态。黑客事件本身已不再那么引人关注,行业似乎已经将其常态化。真正值得关注的,是攻击发生后发生了什么,以及保险在哪里。
KelpDAO 事件暴露跨协议传染风险
4 月 18 日,攻击者通过 KelpDAO 的 LayerZero 桥抽走 116,500 枚 rsETH,约合 2.92 亿美元,成为今年最重大的 DeFi 攻击之一。这些无支撑代币被转入 Aave 作为抵押品,用于开出约 1.9 亿美元坏账,并引发传染。作为应对,Aave 冻结了相关市场,TVL 在数日内从超过 260 亿美元跌至 140 亿美元以下;目前 Aave 的 TVL 约为 188 亿美元,显示情况正在回升。
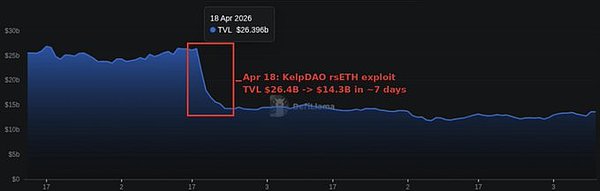
这类攻击会波及多个协议和用户。在 KelpDAO 事件中,至少有 9 个协议受到影响。尽管 rsETH 已完全恢复,真正引起关注的是攻击发生后行业的反应。
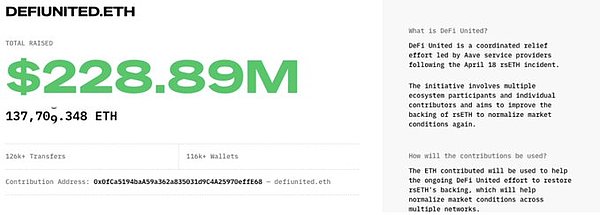
任何传统金融观察者都会立刻问:保险在哪里?然后发现,行业的应对更像是一场临时凑钱——那些恰好站得离火太近的协议之间互相支援。DeFi United 就是在上述 rsETH 事件后,由 Aave 服务提供商牵头的协调救援行动。
链上保险规模萎缩,结构缺陷显现
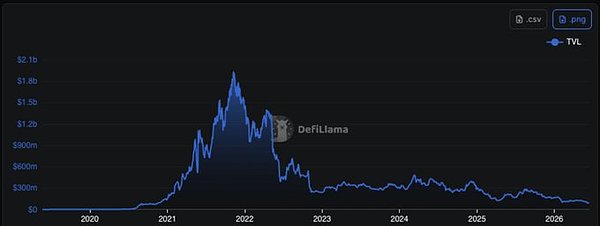
这并不意外。加密的“保险”行业一直在萎缩。链上保险协议的总锁仓价值目前为 1.26 亿美元,而 2021 年 11 月的历史高点是 19 亿美元。
萎缩的一个原因可能是,许多早期链上保险协议被建成了单一互助模式——一个共享资金池覆盖广泛风险,而治理、承保、理赔评估和资本管理全部绑在同一套系统里。
这种结构简化了协调,但也集中了敞口,把协议本身变成了单点故障。资本提供方承受的是整个组合的损失,而非清晰划分的分段损失,因此难以隔离尾部事件、准确为敞口定价,或以任何精度配置资本;一旦某个头寸爆掉,池子里的所有人都会出血,无论他们原本以为自己承保的是什么。
从共享池到分层承保
作为回应,老牌和新的风险保障协议都开始借鉴传统保险、再保险和结构化金融。思路从更尖锐的问题出发:谁承担第一损失?然后转向按风险特征分割资本,建立专门的池子或金库,让提供方选择自己真正想要的敞口。
在传统保险中,股权或特定再保险层通常吸收初始损失。早期 DeFi 保障中,质押资本提供方(承保人)通常在共享池中承担第一损失。但这一点正在改变。提供方现在可以选择更保守的兜底层,或更高收益、风险更大的分层,同时提升整体资本效率和容量。
Nexus Mutual
Nexus Mutual 仍是链上保障领域的老牌协议,但已演进为更精细的风险画像系统,使其运作能够分层提供保障。用户针对特定协议、托管方、收益代币或脱锚购买“cover”(保障)。资本提供方质押 NXM(或包装版本)进行承保;他们赚取保费,但在理赔时承担第一损失。理赔通过成员投票或结构化流程评估。
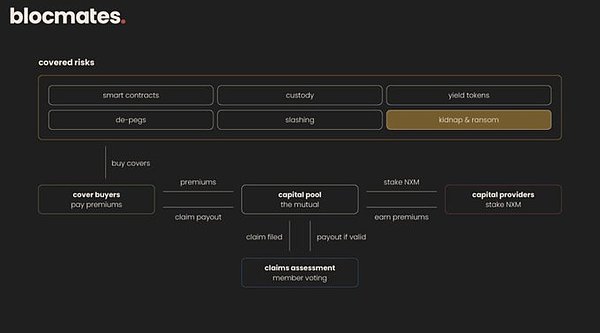
Nexus 的风险产品已超出纯智能合约风险,扩展到托管、罚没,甚至混合产品,例如加密绑架与赎金保障(与传统合作伙伴共同负责响应和赎金报销)。Nexus Mutual 目前将资本分割到 70 多个具体保障中,而非单一资金池。质押者承担第一损失,但多元化和效率工具降低了系统性压力。Nexus Mutual 还与 OpenCover 等分销方合作,以便更容易获取并打包产品,例如面向 Base 上多协议保障的“Base DeFi Pass”。
OpenCover
OpenCover 充当链上保险的分销和结构化层,简化跨多个承保方获取保障的路径,目前大部分容量由 Nexus Mutual 提供。除聚合之外,该平台正在现有保障基础设施之上开发新的风险管理产品。其旗舰产品 Covered Vaults 与 Nexus Mutual、Morpho、Kiln 和 Symbiotic 合作推出。用户可存入支持的金库,并选择通过质押金库份额激活保障,覆盖特定的技术和经济损失事件,同时无需离开底层策略。OpenCover 的“Covered Vaults”方式,把 DeFi 保险从独立保单推向整合的、组合层面的风险管理。
Firelight Protocol
另一个值得关注的协议来自 XRP 生态——Firelight。Firelight 明确回应谁承担第一损失的问题,同时推进资本分割,并借鉴传统保险和结构化金融概念。该协议将第一损失承担者分配给保障金库中的质押者。他们承担主要风险,其资本直接为有效理赔的赔付提供支撑,形成与传统互助或池化承保模式类似的利益绑定。在资本分割和专门结构方面,Firelight 使用专用的非托管金库和保障池,而非单一资金池。这允许更细粒度的风险敞口和资本配置,质押资产(尤其是大市值、相关性较低的资产如 XRP)被专门选择,以提高资本效率和韧性。
内置保护成为另一条路径
少数协议承担承保风险的挑战,而大多数加密或 DeFi 协议采取的是内置方式。这一类别的平台将自动止损、清算缓冲和下行上限等风险控制,设计进杠杆代币和收益金库的核心机制中。这把第一损失保护的负担从外部承保方转移到产品架构本身,让用户在获取更高收益的同时,通过程序化规则限制尾部敞口。
一些例子包括:Gearbox Protocol 提供用于杠杆耕作和策略的信用账户,在每个账户内纳入清算保护和隔离风险层;Dolomite 提供带有结构化借贷功能和可定制风险参数的货币市场,以限制过度敞口;Toros Finance 提供嵌入止损逻辑和恢复机制的杠杆代币,在无需人工干预的情况下封顶损失。这种整合方式借鉴结构化金融,把防护措施直接设计进工具本身,降低了寻求保护的用户无需单独购买保单的摩擦,也让协议比宽泛的互助模式更高效地处理常规的产品级风险。
结语:总保障价值应成为核心指标
现实中,链上风险保障经济的发展速度仍远远落后于攻击发生的速度。差距很大,但这些讨论值得进行。链上保险要发展,行业需要摆脱对链上锁仓价值(TVL)的执念,转而关注那些呼吁更重要指标——总保障价值。目前,DeFi 锁仓价值中明显得到保障的比例不足 2%。要让 DeFi 的信任重新点燃,TVC 是需要关注的指标,而锁仓与已保障之间的差距,对任何能充分解决加密保险危机的人来说,都是巨大机会。