

导语:10月9日,一场跨越多条链的批量盗币事件,将硬件钱包供应链安全推至台前。第三方统计显示,311个钱包、5条链、至少9290万美元资产被转走,约合近1亿美元。TRON上损失7050万美元,比特币上1680万美元,以太坊370万美元,BNB Chain 145万美元,Polygon 58万美元。Ledger随后表示正在调查,并暂停东南亚经销商CryptoBilis的Ledger设备销售和发货。
80枚比特币与跨链清扫
那80个比特币是在9月29日进账的。四个月前,其主人在65000美元附近买入,花费520万美元。到9月底,浮盈138万美元。他没有卖。一周前,他买了一台Ledger硬件钱包,把80枚比特币全部转了进去。链上数据显示,这是该地址最后一次收款。10月9日下午,这80枚比特币从一个区块里被扫走。
同时被扫走的,不止他一个人。10月9日13点,TRON网络上第一笔资金被划走;约1秒后,BNB Chain和Polygon上的钱包开始失血;11秒后,以太坊上一个钱包签署了同一份授权;在第一笔授权落下后的6秒内,2900万美元的USDT被抽干。到13:54,比特币网络上111笔清扫落进同一个区块,两批合计122笔、203.8枚比特币。到第二天凌晨00:37,最后一批钱被划走。
这些钱的主人分布在印度尼西亚、马来西亚和菲律宾。在Chainalysis的2026年全球加密采用指数里,印尼排第14,菲律宾排第19。在这些地方,USDT是日常的汇款和支付工具。他们都有一个共同点:他们的钱包,是从同一家店买的。
同一家授权经销商
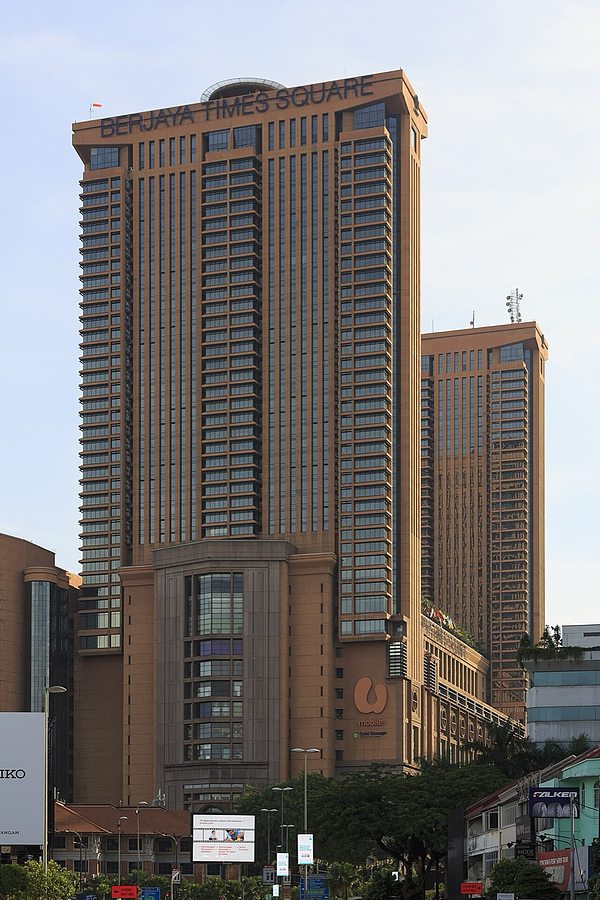
那家店叫CryptoBilis,在吉隆坡Berjaya Times Square六楼有一个铺位。马来西亚站页脚写着“A brand of CB International”,公司注册号201901004478。它销售Ledger、Trezor、SafePal、Tangem、CoolWallet、Ellipal等二十多个品牌的硬件钱包。商品页上写着:100% Brand New, Genuine, Sealed & Untampered(全新、正品、密封、未经拆动)。
在Ledger官网上,CryptoBilis确实在列:马来西亚、印尼各一条,菲律宾一条,均标着“有线上商店”。2025年10月,CryptoBilis CEO Arravind Prabu和区域项目经理Zean Wong拿到Ledger个人邀请,赴巴黎参加Ledger Op3n活动和Nano Gen5全球发布,并参观Ledger新总部安全实验室Donjon。
东南亚加密论坛里,用户这样推荐它:
“他们是正规的。我查了授权经销商名单,他们在菲律宾和其他国家都有门店……这让我买的时候感觉安心很多。”
“Cryptobilis,我觉得他们是我们这里唯一的Ledger授权经销商了。”
就是这家当地人如此相信的经销商,机器里面出了问题。
拆机发现端倪
9日晚上9点,Ledger官方账号发声明称,正在调查来自东南亚用户的资金损失报告,这些用户从CryptoBilis经销商处购买产品。作为预防措施,在调查结果出来前,CryptoBilis暂停所有Ledger设备的销售和发货。
两小时后,Mt. Gox前CEO Mark Karpelès在工作室拆开设备并发布推文。他说:“我这台被植入了间谍装置的Ledger来自马来西亚,热缩膜完好无瑕。即使打开它,一开始你也看不到植入物:它被巧妙地藏在屏幕缓冲垫本该在的位置。”
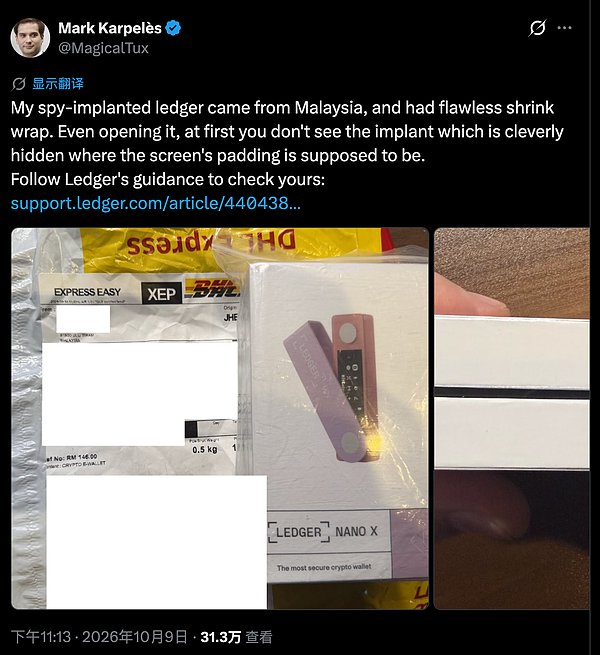
这是一个只有2毫米乘2毫米的元件,比一粒米大不了多少。
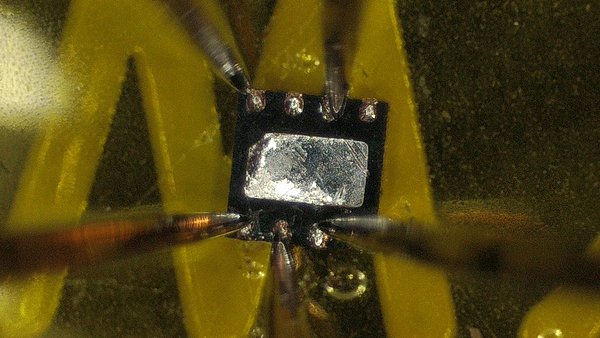
一位巴西加密货币博主把Karpelès的拆机照片做成标注版。
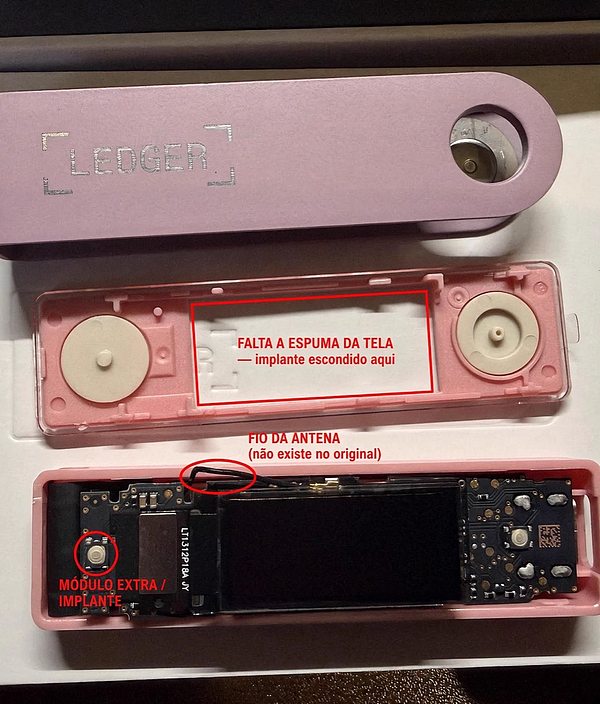
粉色外壳拆开后,红色方框圈出的位置本该是屏幕缓冲泡沫,它整块不见了,因为植入物藏在这里。红圈标出的天线飞线,在原装机上并不存在。
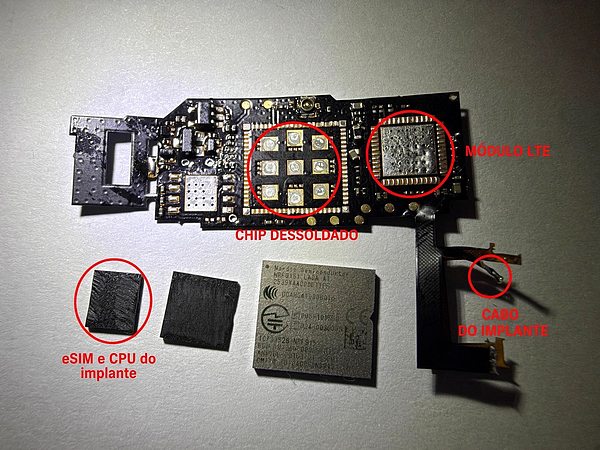
主板总成中,红圈分别标出LTE模块、被拆焊的芯片位、左下角拆下来的eSIM与CPU植入小板,以及右侧植入物的排线和天线。画面中央裸露的芯片是Nordic Semiconductor nRF52840,这是Ledger原装蓝牙芯片,属于正品的一部分。
攻击路径:在屏幕总线上“听”助记词
安全机构慢雾给出一种可能的攻击路径:种子生成后,助记词显示给用户抄写,恶意模块接在屏幕数据线上,比如SPI,把显示的单词录下来,录齐后通过LTE/eSIM发走。攻击者拿到助记词后转走资产。安全元件只保护“私钥不读、不往外吐”,挡不住有人在你拍屏幕。
Ledger这类硬件钱包的核心是一颗安全芯片。第一次设置钱包时,芯片会生成24个英文单词助记词。谁拿到它们,谁就能在任何一台设备上重建钱包并转走钱,完全不需要接触那台Ledger。设备全部工作,就是确保除用户之外没有任何人看到这24个词。它把词显示在小OLED屏幕上,让用户抄在纸上。屏幕和芯片之间,靠SPI总线通信。恶意植入物在这条线上接一个“耳朵”。它不改固件,不动私钥,不改变设备行为,只是听着。电脑可以断网、可以是全新格式化机器、可以不装任何软件,它照样发得出去。
经销商早已被转手
官方点名马来西亚知名经销商后,CryptoBilis很快回应。但更惊人的事实是,这家经销商早就被转手了。2026年3月,CryptoBilis被收购,原股东退出全部运营、管理和行政职务。两位创始人表示,作为交接的一部分,Vimal和我在2026年3月正式卸任,并完成全部运营、管理和行政职责移交。“看到我们的名字被拖进一件我们毫无掌控、也毫无知情权的事情里,很难受。”
社区很快扒出转手合同。记录显示,一位登记地址在中国黑龙江省、名叫Jiaming的人士,在这一天成为公司董事。
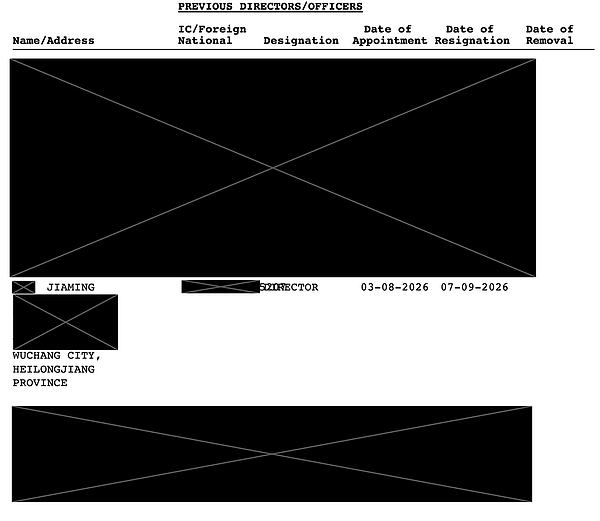
马来西亚公司委员会登记摘录显示,JIAMING,地址WUCHANG CITY, HEILONGJIANG PROVINCE,职务DIRECTOR,就任日期03-08-2026,辞任日期07-09-2026。他当董事的时间是35天。8月3日上任,9月7日辞职。10月9日,311个钱包被清空。
创始团队一方还提到,存在保密条款、约束了公开披露,今年10月中旬前,这笔转手不能披露。
目前没有任何公开证据直接证明这次所有权变更与设备被动手脚之间存在因果关系。但事实摆出来,很难让受害者不往阴谋论方向想。
一台Ledger Nano X拆开后,屏幕上方外壳里有一个长方形凹槽。原装机上,这个凹槽里贴着一块减震泡沫,用于合上外壳时压住屏幕,防止晃动、进灰、磕碰。那块泡沫不见了,取而代之的是一块小电路板。
最后防线出现裂缝
这场近1亿美元攻击,不是因为技术含量高,恰恰相反:因为它太低了。攻击者没有破解密码学,没有伪造固件签名,没有攻破Ledger服务器,没有在区块链上找到漏洞,没有钓鱼邮件,没有恶意软件。他们做的事情,是打开盒子,把一块泡沫抠出来扔掉,塞进去一块电路板,再把盒子封好。从工程上说,这是一次非常干净的作案。从信任角度说,这是毁灭性的。
行业话术一直指向同一个地方:不要相信交易所,不要相信软件,不要相信网络,不要相信任何人,把私钥握在自己手里。而“自己手里”的物理形态,就是一台硬件钱包。它是信任链条的终点。交易所可以倒闭,托管机构可以被黑,热钱包可以被偷,但只要有硬件钱包和一张写着自己助记词的纸,资产就是安全的。最后一道防线之所以值钱,是因为它后面没有东西了。
但最后一道防线的2026,全是裂缝。1月,第三方物流商Global-e数据泄露,Ledger订单数据被波及;4月,出现通过苹果App Store审核的假Ledger Live应用,6天内超过50名用户损失约950万美元;7月30日,老牌比特币钱包Coldcard一个5年前漏洞被爆出,41分钟内1196个地址被清空,1082.65枚比特币被扫走,约1.3亿美元被盗。然后就是10月的Ledger。没人能防得住这种角度的攻击。
安全硬件不再是最大收入来源
事实上,这种攻击手法很早就有人提醒过。2025年8月一条Reddit帖子警告有人在卖装了手脚的Nano X。硬件安全研究者Joe Grand顺着线索买到设备、完成逆向,并在2026年5月hardwear.io大会上公开全部材料。甚至Ledger自己几年前也说过,市场上有类似后门产品。但他们没有在这条供应链上再多看一步。
也许是因为,硬件销售早已不是Ledger最大收入。今年3月,Ledger对外说,升级后的钱包应用Ledger Wallet贡献超过50%的收入。也就是说,那台卖了几百万台的硬件,已经不再是这家公司最大的收入来源。收入大头在钱包应用,也就是交易。2025年10月,Ledger把Ledger Live改名为Ledger Wallet。改版后,它从管理工具变成交易应用,用户可买币、卖币、兑换、消费,应用内还加入投资组合分析和重做的Earn板块。应用每促成一笔交易,Ledger就有分润。同时推出Ledger Multisig,定价每笔固定10美元,外加交易额0.05%。硬件钱包销售一台几十美元,远不如每天无数笔交易抽成的积累。2025年是Ledger历史上收入最好的一年。
讽刺的是,团队把高收入归结到币圈安全问题,因为行业被盗事件激增,硬件钱包需求直接挂钩,行业越乱,Ledger越好卖,用Ledger交易的人越多。他们的精力,大概率更集中到最赚钱的板块。一年后,供应链就出了问题。
2019年8月,Ledger自己的安全实验室曾写下:一个装在USB线缆里的硬件植入物,或许能窃取PIN码和助记词;这种装置“可以被缩小到足以装进一条恶意线缆的空腔里”,并通过供应链攻击落到用户手上。他们当时结论是:理论上可行,从未在实践中被演示过,而且“没有找到任何此类硬件植入物存在的证据”。七年后,有人在马来西亚来的一台设备里,拆出了它的变体。同样的思路,只是线缆换成了SPI总线,USB换成了4G。
当一家做安全硬件的公司的收入主要来源不再是安全的时候,才是最应该想起警钟的时候。